
AI 리뷰는 로직 결함을, security-sweep은 알려진 취약점을 찾습니다.
Claude Security, Codex Security, Claude Code의 /security-review는 LLM이 사람 보안 연구자처럼 코드를 읽어 로직 결함(인가 우회, 잘못된 신뢰 경계 등)을 찾는 데 강합니다. security-sweep은 알려진 취약점(의존성 CVE, 서버 OS 패키지, 흘린 비밀값)을 결정적 스캐너로 빠짐없이 훑고, CVE가 실재하는지와 코드에서 실제로 쓰는지를 확인합니다. 대체가 아니라 조합입니다.
쉽게 말하면: 탐정과 공항 검색대
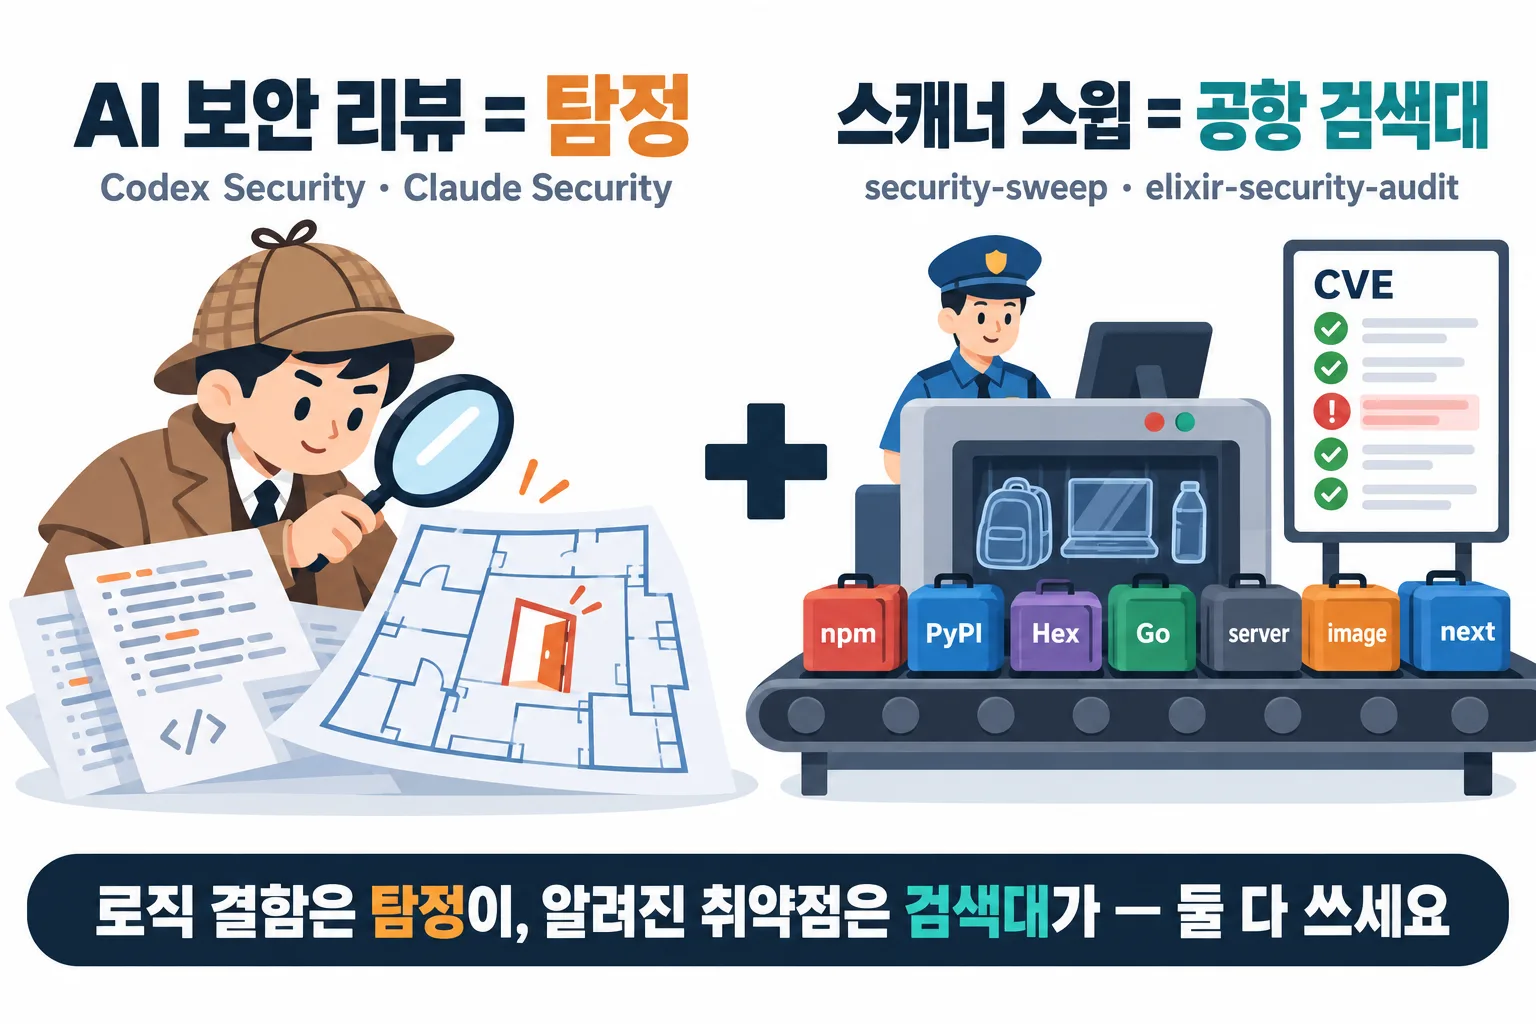
| 탐정: AI 보안 리뷰 | 공항 검색대: 스캐너 스윕 | |
|---|---|---|
| 하는 일 | 코드를 처음부터 읽고 추리해서 설계·로직 결함을 찾습니다 | 모든 가방(프로젝트·서버·이미지)을 통과시키며 수배 목록(CVE DB)에 오른 위험물을 빠짐없이 찾습니다 |
| 잘 찾는 것 | 인가 우회, 잘못된 신뢰 경계, 처음 보는 수법 | 오래된 라이브러리, 서버 OS 패키지 취약점, 흘린 비밀값, 언어별 위험 API |
| 놓치기 쉬운 것 | 수배 목록 대조 (의존성 CVE는 직접 안 봄) | 목록에 없는 새로운 수법 |
| 결과 | 똑똑하지만 돌릴 때마다 조금씩 다름 | 같은 입력이면 항상 같은 결과 |
| 확인 방법 | 다른 에이전트가 한 번 더 검증 | 수배 목록이 진짜인지 OSV로 조회하고, 실제로 꺼내 쓰는지(도달성) 확인 |
| 비용 | 모델 토큰 (스캔마다) | 스캐너는 무료, LLM은 분류할 때만 |
도구별 자세한 비교 (2026-10-23 기준)
| OpenAI Codex Security | Claude Code /security-review | Anthropic Claude Security 플러그인 | elixir-security-audit | security-sweep | |
|---|---|---|---|---|---|
| 접근 방식 | LLM이 코드를 읽고 탐지 (CLI·SDK·Codex 플러그인·GitHub Action) | LLM 1회 보안 패스 | LLM 멀티에이전트 (아키텍처 → 위협 모델 → 탐색 → 독립 검증) | 결정적 스캐너 + LLM 분류·수정 | 결정적 스캐너 + LLM 분류 |
| 범위 | 저장소·경로·diff, deep 모드, 여러 저장소 bulk 스캔 | 현재 브랜치 | 저장소 전체·일부, 브랜치·PR·커밋 diff | Elixir/Phoenix 프로젝트 1개 | 디렉터리 아래 모든 프로젝트 + 서버 + 컨테이너 이미지 |
| 의존성 CVE | 직접 스캔하지 않음 (Snyk·Endor 결과 가져오기) | 다루지 않음 | 다루지 않음 (공식 문서: 기존 의존성 스캐너와 병행 권장) | mix_audit · hex.audit · OSV | OSV-Scanner (전 생태계) |
| CVE 실재 검증 | — | — | — | OSV 대조 | OSV 조회 + CISA KEV + EPSS |
| 수정 | cs patch, verify-fix | 보고 중심 | patches/에 패치 파일, 자동 적용 안 함 | 별도 브랜치에 커밋 (승인 후) | 읽기 전용, 언어별 스킬로 넘김 |
| LLM 없이 실행 | 불가 | 불가 | 불가 | scan.sh 단독 가능 | 스크립트 단독·--offline 가능 |
| 필요 조건 | OpenAI 로그인·API 키 (Bedrock 등 가능), Node 22+ | Claude Code | 유료 플랜·API, python3 3.9+ | Claude Code, Elixir | Claude Code, osv-scanner, trivy |
출처: openai/codex-security README·agent workflows, Claude Security 문서, anthropics/claude-code-security-review. 2026-10-23 기준이며 각 도구는 계속 바뀝니다.
무엇부터 쓰면 되나
| 이럴 때 | 이것부터 |
|---|---|
| “우리 프로젝트·서버 전체에 알려진 취약점 있나?” | security-sweep |
| “이 Phoenix 앱 고쳐 줘” | elixir-security-audit |
| “PR 하나 머지 전에 빨리 봐 줘” | /security-review |
| “결제·인증 같은 핵심 저장소를 깊게 털어 줘” | Claude Security 또는 Codex Security |
권장 순서: security-sweep으로 전체를 훑기 → Elixir 프로젝트는 elixir-security-audit로 수정 → 중요한 저장소는 Claude Security 또는 Codex Security로 로직 결함 딥스캔. Claude Security 공식 문서도 기존 정적 분석·의존성 스캐너와 함께 쓰라고 안내합니다.
security-sweep 설치 방법 보기 · 여러 프로젝트를 한 번에 점검하는 법
자주 묻는 질문
Claude Security를 쓰면 의존성 취약점도 잡히나요?
공식 문서 기준으로 Claude Security는 의존성 CVE를 다루지 않고 기존 의존성 스캐너와 병행하라고 안내합니다. 의존성 CVE는 security-sweep 같은 스캐너 스윕이 맡습니다.
security-sweep도 LLM을 쓰나요?
스캔·검증·도달성·보고서는 스크립트로 돌고, LLM(Claude)은 P0/P1 항목을 코드 근거로 확정·조정하는 분류 단계에만 씁니다. 스크립트만 단독으로 실행할 수도 있습니다.
security-sweep이란?
security-sweep은 한 문장 요청으로 여러 프로젝트·서버·컨테이너 이미지의 알려진 취약점을 한 번에 점검하는 오픈소스 Claude Code 스킬입니다.
/plugin marketplace add baryonlabs/security-sweep
/plugin install security-sweep@baryonlabs-security